Web3-security: zo bescherm je je crypto en NFT's
Web3-veiligheid: seed phrase, phishing, wallet drainers, Permit en EIP-7702, goedkeuringen intrekken, rug pulls en wat je doet na diefstal.
Web3-security, of Web3-veiligheid, is het beschermen van je wallet, crypto en NFT's tegen diefstal. De blockchain zelf is moeilijk te kraken; jouw wallet niet. Wie zijn seed phrase op een nep-website invult, een kwaadwillend contract goedkeurt of op een valse airdrop klikt, kan in één transactie alles kwijtraken, en een transactie op de blockchain is niet terug te draaien. In dit artikel zetten we de belangrijkste gevaren op een rij, met de cijfers van 2025 en 2026, en wat je ertegen doet.
Wat is Web3, en waarom is veiligheid daar anders?
Web3 is de verzamelnaam voor apps en diensten die op een blockchain draaien: wallets, gedecentraliseerde exchanges, NFT-markten en DeFi. Het grote verschil met een bankapp: in Web3 beheer je je eigen sleutels. Dat geeft vrijheid, maar er is geen bank, helpdesk of fraudeafdeling die een betaling blokkeert of terugdraait. Wie je sleutels of een handtekening van je krijgt, kan direct en definitief je bezit verplaatsen. Daarom draait Web3-security om drie dingen: je seed phrase geheimhouden, nepsites en nepberichten herkennen, en begrijpen wat je in je wallet ondertekent.
Hoeveel crypto wordt er gestolen?
| Bron | Periode | Cijfer |
|---|---|---|
| Chainalysis (18 december 2025) | januari tot begin december 2025 | meer dan 3,4 miljard dollar gestolen, waarvan 1,5 miljard bij de hack van exchange Bybit |
| Chainalysis | 2025 | 158.000 diefstallen uit persoonlijke wallets bij minstens 80.000 slachtoffers, samen 713 miljoen dollar (2024: 1,5 miljard) |
| CertiK, Hack3d-rapport 2025 | 2025 | 3,35 miljard dollar verloren aan hacks, oplichting en exploits; phishing was met 248 incidenten de vaakste aanvalsmethode (723 miljoen dollar) |
| Scam Sniffer (3 januari 2026) | 2025 | 83,85 miljoen dollar verloren aan phishing met handtekeningen (wallet drainers) bij 106.106 slachtoffers, 83 procent minder dan in 2024 |
De cijfers verschillen per bron omdat elke partij anders telt; het zijn ondergrenzen. Gecontroleerd op 29 september 2026.
De trend volgens Chainalysis: meer slachtoffers, maar per persoon kleinere bedragen. De grootste bedragen gaan naar een paar grote aanvallen op bedrijven en bruggen; de meeste slachtoffers zijn gewone gebruikers.
1. De seed phrase: de sleutel tot alles
Bij het aanmaken van een wallet zoals MetaMask of Phantom krijg je een reeks van 12 of 24 woorden. Uit die woorden worden al je privésleutels afgeleid; wie de woorden heeft, heeft je geld, op elk apparaat, zonder wachtwoord. Lees ook wat een private key is.
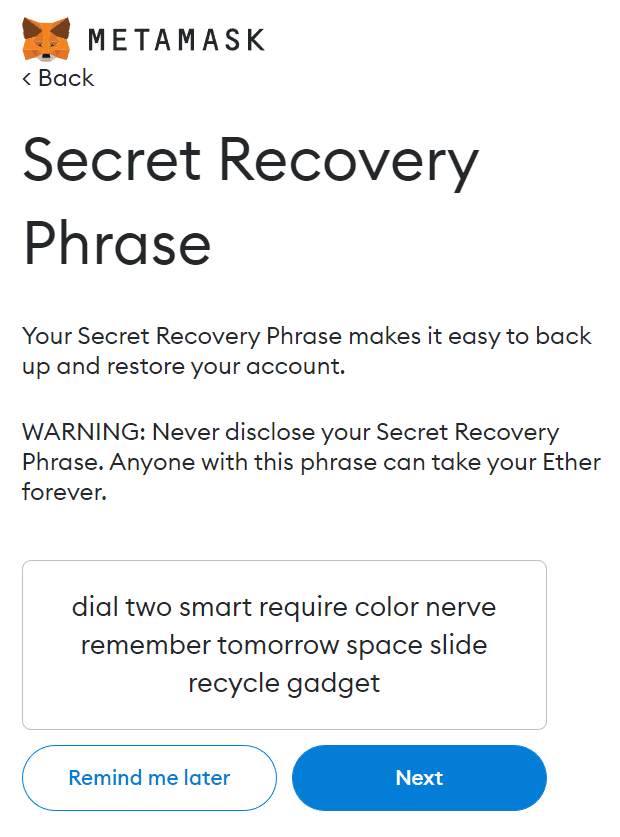
- Schrijf de woorden op papier of sla ze in metaal en bewaar ze op een veilige plek. Niet in je e-mail, notities, cloud of als foto.
- Vul de seed phrase nooit in op een website. Een echte wallet vraagt er alleen om bij het herstellen in de wallet-app zelf.
- Niemand van MetaMask, Ledger, een exchange of "de support" zal ooit om je seed phrase vragen. Wie dat wel doet, is een oplichter.
2. Phishing: nepmails en nepsites
De meest voorkomende aanval is een e-mail of bericht dat lijkt te komen van een wallet of exchange: "je wallet wordt geblokkeerd, verifieer je seed phrase". De link leidt naar een kopie van de echte site die je woorden opslaat.
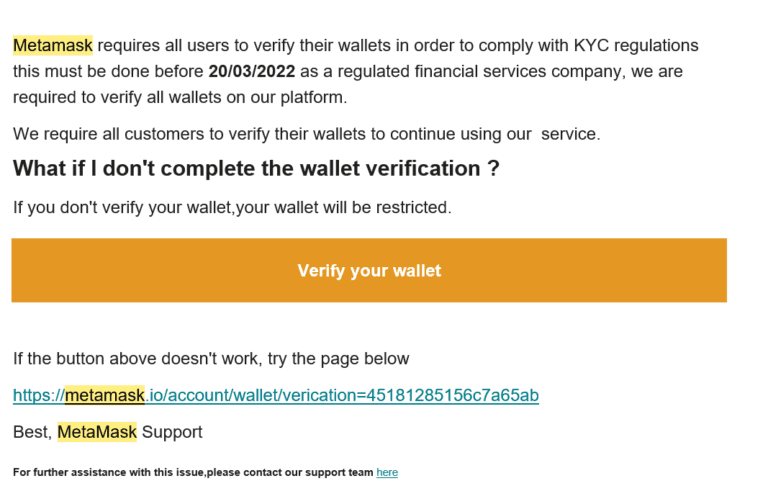
- Controleer het adres van de afzender en de URL van de site, letter voor letter. Sla de echte sites op als favoriet en gebruik alleen die.
- Geen enkele wallet vraagt per mail of bericht om je seed phrase of om een "verificatie". Ook als je met e-mail of Google bij een wallet bent ingelogd: een mail met zo'n verzoek is nep.
- Wees ook wantrouwig bij brieven "van Ledger" of "van Trezor" die om je herstelwoorden vragen; na datalekken kregen klanten zulke brieven thuis.
- Ook in Nederland en België circuleren nepmails uit naam van de Belastingdienst of een exchange, en nepadvertenties met bekende Nederlanders die naar zogenaamde beleggingsplatforms leiden. Voorbeelden: nepmails over DAC8 en nepadvertenties met BN'ers.
- Wees extra alert bij Discord en X: gehackte accounts van projecten kondigen regelmatig valse mints en airdrops aan. Lees hoe je een echte airdrop herkent.
- Gebruik 2FA met een authenticator-app op exchanges en je e-mail; sms is de zwakste vorm.
3. Wallet drainers: handtekeningen die je tokens weggeven
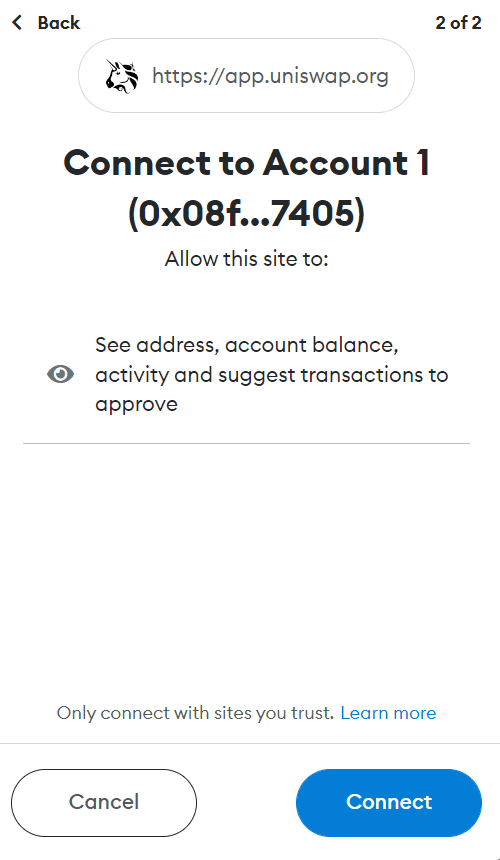
Een website "verbinden" met je wallet is op zich onschuldig: de site ziet dan je adres. Gevaarlijk wordt het bij wat je daarna tekent. Wallet drainers zijn kant-en-klare phishingpakketten: een nep-claimpagina of nep-mint vraagt een goedkeuring of handtekening waarmee de oplichter je tokens mag weghalen. Lees elk verzoek in de wallet-pop-up voordat je bevestigt.
| Verzoek in je wallet | Wat het doet | Risico |
|---|---|---|
| Verbinden (connect) | De site ziet je adres | Laag |
| Bericht tekenen om in te loggen | Bewijst dat het adres van jou is | Laag, als er echt alleen een inlogtekst staat |
| Approve / onbeperkte goedkeuring | Een contract mag jouw tokens van dat type overmaken | Hoog bij onbekende sites |
| SetApprovalForAll | Een contract mag al je NFT's van een collectie overmaken | Hoog bij onbekende sites |
| Permit / Permit2 (handtekening) | Goedkeuring via een handtekening, zonder aparte transactie | Hoog: in 2025 de belangrijkste drainer-methode |
| EIP-7702 (account "upgraden") | Je wallet gebruikt tijdelijk code van een smart contract | Zeer hoog bij onbekende verzoeken |
- Volgens Scam Sniffer ging bij de phishingdiefstallen boven 1 miljoen dollar in 2025 38 procent van het bedrag via Permit- of Permit2-handtekeningen; de grootste diefstal van het jaar (6,5 miljoen dollar, september) liep via Permit.
- Sinds de Pectra-upgrade van Ethereum (7 mei 2025) worden ook kwaadaardige EIP-7702-handtekeningen gebruikt; Scam Sniffer zag in augustus 2025 twee grote gevallen. Keur zo'n "upgrade" van je account alleen goed als je precies weet waarom.
- Gebruik een aparte wallet met weinig geld voor het uitproberen van nieuwe sites, mints en airdrops. Je waardevolle bezit blijft in een wallet die nooit met websites verbindt.
4. Goedkeuringen controleren en intrekken
Elke goedkeuring die je ooit hebt gegeven, blijft geldig totdat je hem intrekt, ook als de site inmiddels gehackt is. Controleer daarom af en toe welke contracten toegang hebben.
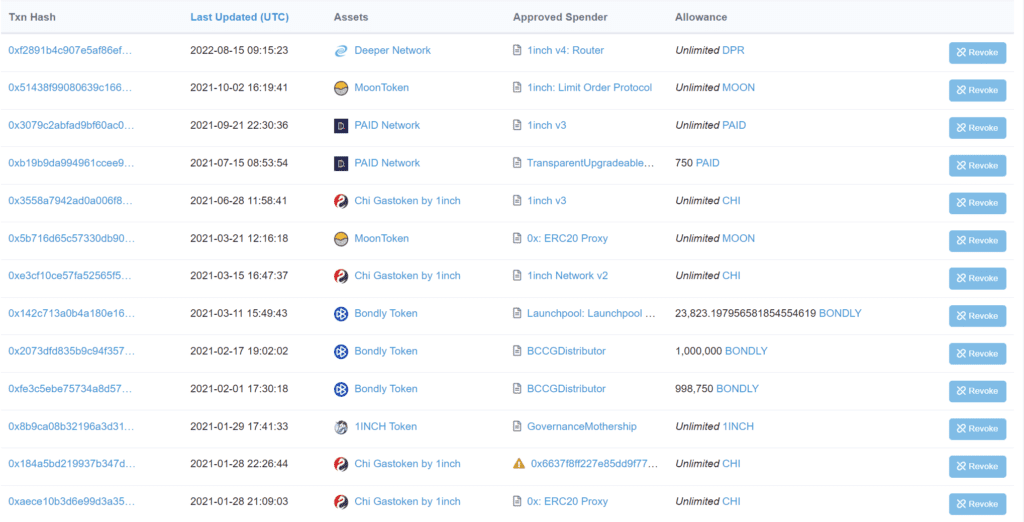
- Ga naar revoke.cash of de Token Approval Checker van Etherscan (voor Ethereum) en vul je adres in. Voor Solana en andere ketens bestaan vergelijkbare tools.
- Trek goedkeuringen in van contracten die je niet meer gebruikt of niet herkent. Intrekken kost een kleine transactie.
- Let op: ondertekende "Permits" verschijnen niet altijd in deze overzichten. Bij twijfel verplaats je je tokens naar een nieuwe wallet.
- Geef bij nieuwe goedkeuringen waar mogelijk een beperkt bedrag op in plaats van "onbeperkt", en gebruik een wallet die transacties vooraf simuleert en waarschuwt voor bekende oplichtingssites.
5. Hardware wallet: je sleutels offline
Een hardware wallet zoals een Ledger of Trezor bewaart je privésleutels op een apparaat dat niet met internet verbonden is. Malware op je computer kan de sleutels niet lezen en elke transactie moet je fysiek bevestigen. Het beschermt niet tegen jezelf: teken je op het apparaat een kwaadwillende goedkeuring, dan gaat die alsnog door. Combineer een hardware wallet daarom met de regels hierboven. Lees ook ons overzicht van soorten wallets.
6. Smart contracts, bruggen en exchanges
Ook eerlijke projecten kunnen fouten bevatten. Bruggen tussen blockchains en DeFi-protocollen worden al jaren voor grote bedragen gehackt (Ronin en Wormhole in 2022). Ook in 2026 ging het mis: volgens de ranglijst van rekt.news verloor de rsETH-brug van KelpDAO op 18 april 2026 ongeveer 290 miljoen dollar. Ook grote exchanges zijn doelwit: op 21 februari 2025 werd Bybit voor ongeveer 1,5 miljard dollar bestolen, volgens de FBI door Noord-Koreaanse hackers. Volgens Chainalysis stalen Noord-Koreaanse hackers in 2025 samen minstens 2,02 miljard dollar.
Daarnaast zijn er projecten die vanaf het begin zijn opgezet om kopers te beroven. Bij een "rug pull" halen de makers na een hype de liquiditeit of de verkochte munten weg, waarna de token vrijwel niets meer waard is. Verwant zijn tokens met een verborgen verkoopblokkade: je kunt kopen, maar niet meer verkopen. En in appwinkels en browserextensies duiken nagemaakte wallets op die je seed phrase doorsturen. Installeer een wallet alleen via de link op de officiële website van de maker.
Zet in DeFi alleen geld dat je kunt missen, kies protocollen met een lange staat van dienst en meerdere audits, en wantrouw elk rendement dat te mooi klinkt. Op een exchange bescherm je je account met een sterk wachtwoord en 2FA; grote bedragen bewaar je zelf.
7. Fysieke veiligheid
Naast online aanvallen nemen fysieke aanvallen op cryptobezitters toe, met Frankrijk als brandpunt. De lijst van bekende fysieke aanvallen die Jameson Lopp bijhoudt, telt 87 gevallen in 2025, waarvan 23 in Frankrijk, en 63 in 2026 tot 19 september, waarvan 42 in Frankrijk (stand 29 september 2026; de lijst is niet volledig). Bekende voorbeelden zijn de ontvoering van een medeoprichter van Ledger in januari 2025 en meerdere ontvoeringen en pogingen in Parijs in mei 2025. Ook in België staat een geval op de lijst (Zoersel, januari 2026). Praat niet openlijk over hoeveel crypto je bezit, deel geen schermafbeeldingen van je saldo en overweeg bij grote bedragen een opzet waarbij je niet in je eentje alles kunt overmaken.
8. Bestolen of gehackt? Dit doe je meteen
Een transactie op de blockchain kun je niet terugdraaien. Je kunt wel voorkomen dat er nog meer verdwijnt.
- Zet wat er nog staat over naar een nieuwe wallet met een nieuwe seed phrase, gemaakt op een apparaat dat je vertrouwt. Begin met het meest waardevolle. De oude wallet gebruik je niet meer.
- Trek goedkeuringen in als je een kwaadaardig contract iets hebt laten ondertekenen (zie stap 4 hierboven). Dat helpt alleen als je seed phrase niet is gelekt.
- Beveilig je e-mail en exchange-accounts: nieuw wachtwoord, 2FA via een app, en controleer of er opnameadressen zijn toegevoegd.
- Leg alles vast: het adres van de oplichter, transactie-ID's, links, schermafbeeldingen, data en bedragen.
- Doe aangifte. In Nederland bij de politie; de Fraudehelpdesk (088 786 73 72) is het eerste loket bij oplichting en verzamelt meldingen. In België dien je klacht in bij de lokale politie. Ging het via een exchange, meld het dan ook direct bij die exchange.
- Trap niet in "recovery"-diensten die beloven je crypto tegen betaling terug te halen. Dat is vrijwel altijd een tweede oplichting.
Gebruik je Phantom? Daar staan de stappen per instelling in ons artikel over Phantom.
Checklist
- Seed phrase offline, nergens digitaal, nooit invullen op een website.
- Echte sites als favoriet; links uit mails, DM's en Discord niet vertrouwen.
- Aparte wallet voor experimenten; hardware wallet voor de rest.
- Elk verzoek in de wallet lezen voordat je tekent; Permit en EIP-7702 alleen bij sites die je volledig vertrouwt.
- Goedkeuringen elk kwartaal controleren en overbodige intrekken.
- 2FA via een authenticator-app op exchanges en e-mail.
- Niet opscheppen over je bezit, online of offline.
- Wallets en extensies alleen installeren via de officiële website.
Veelgestelde vragen
Ik heb mijn seed phrase op een nepsite ingevuld. Wat nu?
Maak direct een nieuwe wallet met een nieuwe seed phrase en verplaats alles wat nog over is, te beginnen met het meest waardevolle. De oude wallet is voorgoed onveilig. Doe aangifte bij de politie (zie de stappen hierboven), maar reken er niet op dat je het geld terugkrijgt.
Wat is een wallet drainer?
Een phishingpakket dat oplichters kant-en-klaar gebruiken: een nepsite vraagt je een goedkeuring of handtekening (zoals een Permit) te zetten, waarna een script je tokens automatisch wegsluist. Volgens Scam Sniffer verloren 106.106 slachtoffers in 2025 samen 83,85 miljoen dollar op die manier.
Kan mijn crypto op een exchange ook gestolen worden?
Ja, via je account (zwak wachtwoord, geen 2FA, sim-swap) of via een hack van de exchange zelf. Kies een exchange met een MiCA-vergunning en bewaar grote bedragen zelf. Een MiCA-vergunning is geen garantie dat je geld wordt vergoed bij een hack.
Is een browser-wallet onveilig?
Niet per se, maar hij is verbonden met internet en dus kwetsbaarder dan een hardware wallet. Voor kleine bedragen en dagelijks gebruik is hij prima, mits je bovenstaande regels volgt.
Wat is address poisoning?
Oplichters sturen een klein bedrag vanaf een adres dat bijna hetzelfde begint en eindigt als een adres waarmee je vaak werkt, zodat het in je geschiedenis staat. Wie later het adres uit de geschiedenis kopieert, stuurt geld naar de oplichter. Controleer daarom altijd het volledige adres, of gebruik een adresboek.
Bronnen
- Chainalysis: crypto hacking and stolen funds (18 Dec 2025) (geraadpleegd 29 september 2026)
- CertiK: Hack3d Web3 Security Report 2025 (geraadpleegd 29 september 2026)
- Scam Sniffer: 2025 phishing report (3 Jan 2026) (geraadpleegd 29 september 2026)
- FBI IC3 PSA I-022625-PSA: Bybit (26 Feb 2025) (geraadpleegd 29 september 2026)
- rekt.news leaderboard (geraadpleegd 29 september 2026)
- Lopp: known physical bitcoin attacks (geraadpleegd 29 september 2026)
- Fraudehelpdesk: eerste loket bij oplichting (geraadpleegd 1 oktober 2026)
- Meldpunt FOD Economie (klacht bij lokale politie) (geraadpleegd 1 oktober 2026)